Seguridad API
Evaluación de autenticación, autorización y acceso a objetos en una API REST ejecutada sobre un entorno autorizado.
Descripción
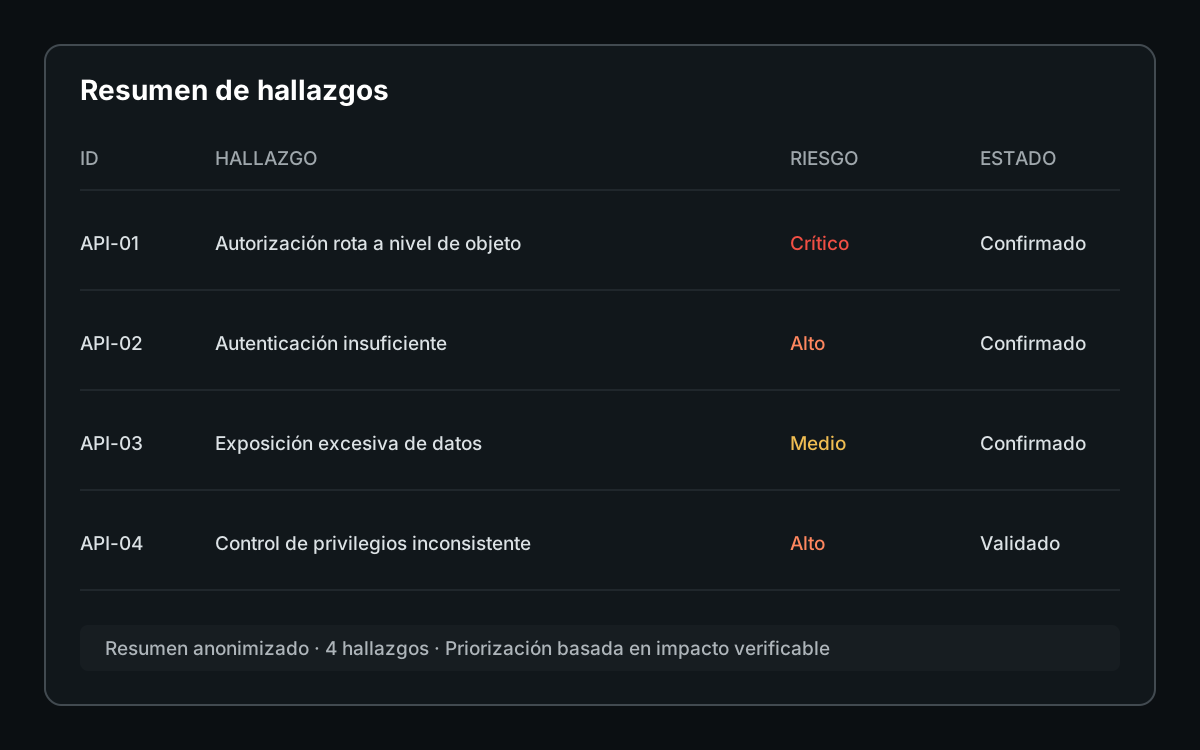
Proyecto centrado en comprobar los controles de identidad, autenticación y autorización de una API REST, prestando especial atención a BOLA/IDOR y a la lógica de negocio.
Objetivo
Demostrar un proceso de análisis reproducible que diferencie un comportamiento anómalo de una vulnerabilidad con impacto verificable.
Alcance publicado
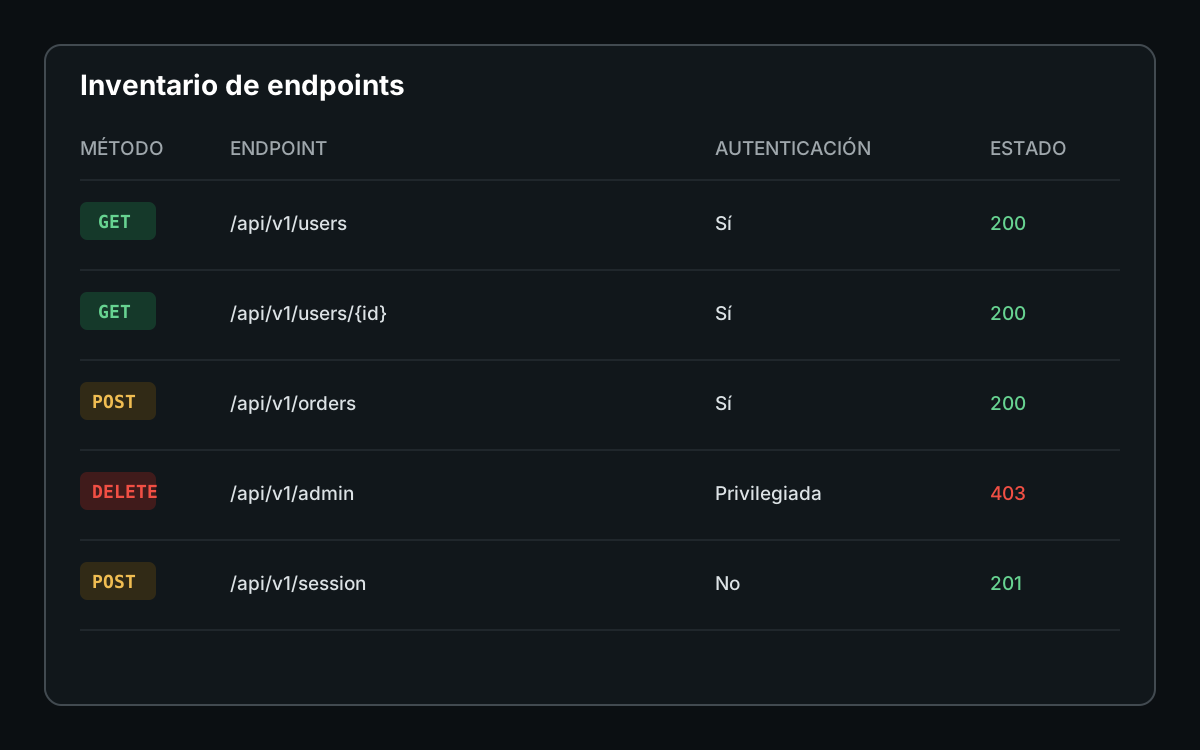
- Descubrimiento y documentación de endpoints.
- Revisión del flujo de autenticación.
- Validación de autorización a nivel de objeto.
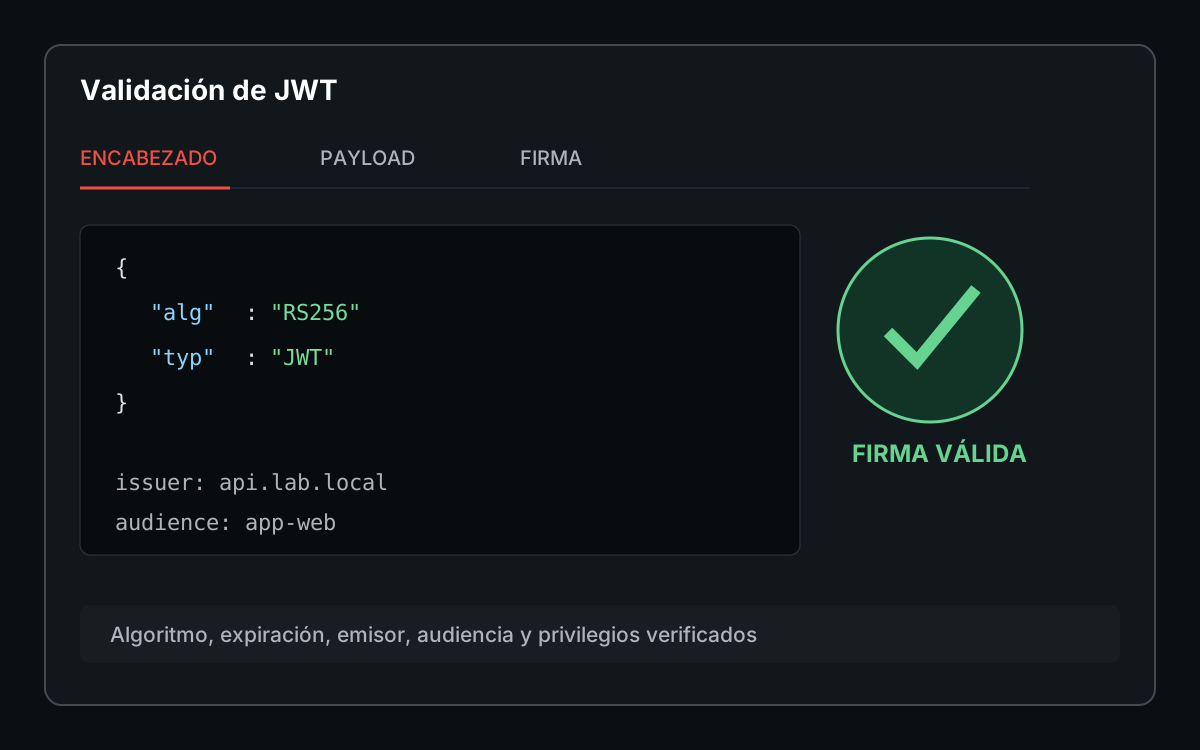
- Análisis de tokens JWT.
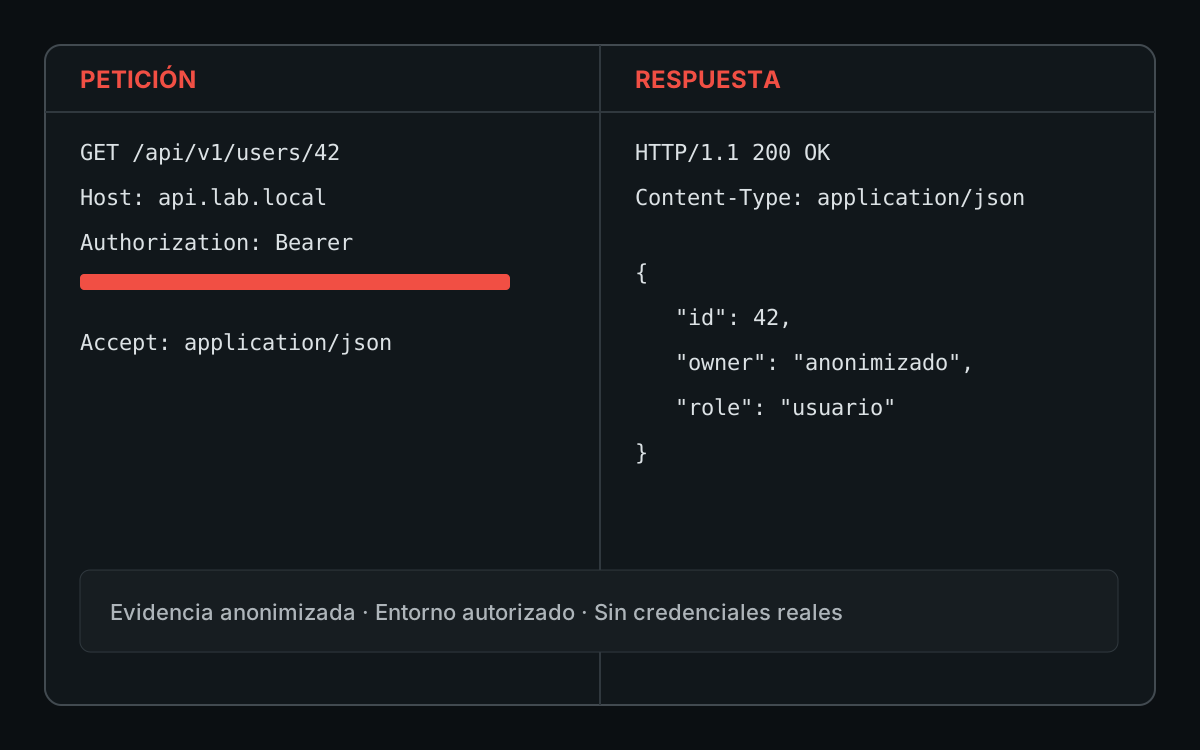
- Evidencias anonimizadas de solicitudes y respuestas.
- Medidas de remediación aplicables en servidor.
Límites
La ficha pública resume el proyecto. Los datos sensibles, credenciales, tokens completos y detalles que faciliten usos no autorizados quedan excluidos.
Capturas del proyecto